వెబ్సైట్లలో ‘I’m Not a Robot’ ఎందుకు క్లిక్ చేయాలి? అసలు కారణం ఇదే!
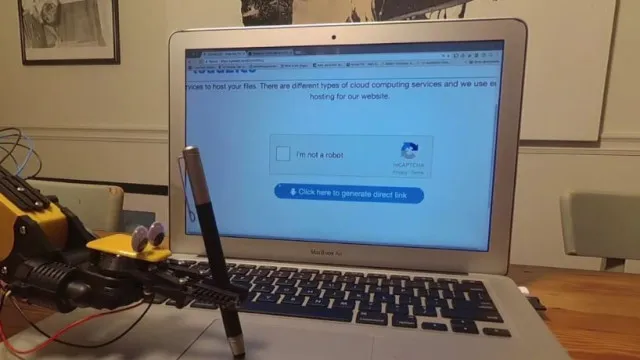
- మనిషిని, బాట్ను వేరు చేసేందుకు ‘క్యాప్చా’తో ప్రయోజనం
- నకిలీ అకౌంట్లు, స్పామ్ను తగ్గించడంలో సాయం
- చిత్రాలను ఎంచుకోవడం కూడా క్యాప్చా పరీక్షలో భాగమే
- ఆన్లైన్ అకౌంట్లకు అదనపు రక్షణ, వీపీఎన్ వాడితే మళ్లీ వెరిఫికేషన్
- పదేపదే తనిఖీలు రావడానికి అసాధారణ ట్రాఫిక్ కారణం
ఇంటర్నెట్లో ఏదైనా వెబ్సైట్ను తెరిచి అకౌంట్లోకి లాగిన్ అయినప్పుడు లేదా ఆన్లైన్ ఫారం నింపేటప్పుడు ‘ఐయామ్ నాట్ ఏ రోబో’ అనే ఆప్షన్ కనిపిస్తుంటుంది. కొన్నిసార్లు వక్రీకరించిన అక్షరాలను గుర్తించాలి, మరికొన్నిసార్లు బస్సులు, సైకిళ్లు, ట్రాఫిక్ లైట్లు ఉన్న చిత్రాలను ఎంచుకోవాలి. ఈ ప్రక్రియను క్యాప్చా (CAPTCHA) అంటారు. వెబ్సైట్ను ఉపయోగిస్తున్నది నిజమైన వ్యక్తా? ఆటోమేటిక్గా పనిచేసే బాట్నా? అన్నది గుర్తించేందుకు దీన్ని రూపొందించారు.
‘CAPTCHA’ అంటే ‘కంప్లీట్లీ ఆటోమేటెడ్ పబ్లిక్ ట్యూరింగ్ టెస్ట్ టూ టెక్ కంప్యూటర్స్ అండ్ హ్యూమన్స్ ఎపార్ట్’. వెబ్సైట్లపై బాట్ల దాడులను తగ్గించడం దీని ప్రధాన ఉద్దేశం. హానికరమైన బాట్లు నకిలీ అకౌంట్లు సృష్టించడం, కామెంట్లలో స్పామ్ నింపడం, ఆన్లైన్ పోల్స్ను ప్రభావితం చేయడం, ఒకే ఫారాన్ని పదేపదే సమర్పించడం వంటి పనులు చేస్తుంటాయి. అలాగే దొంగిలించిన పాస్వర్డ్లతో అకౌంట్లలోకి ప్రవేశించేందుకు కూడా ప్రయత్నిస్తాయి. క్యాప్చా ద్వారా ఇలాంటి ఆటోమేటెడ్ కార్యకలాపాలను అడ్డుకోవడం కొంత సులభమవుతుంది.
అయితే, ‘ఐయామ్ నాట్ ఏ రోబో’పై క్లిక్ చేసిన ప్రతిసారీ వెబ్సైట్ వినియోగదారుడిని కేవలం ఆ ఒక్క చర్య ఆధారంగానే గుర్తించదు. కొన్ని వ్యవస్థలు బ్రౌజింగ్ తీరుతో పాటు ఇతర సంకేతాలను కూడా పరిశీలిస్తాయి. పదేపదే వెరిఫికేషన్ అడగడానికి ఇంటర్నెట్ కనెక్షన్ నుంచి అసాధారణ ట్రాఫిక్ రావడం, తక్కువ సమయంలో ఎక్కువ అభ్యర్థనలు పంపడం, వీపీఎన్ వాడటం లేదా బ్రౌజర్ సెట్టింగ్స్ కారణం కావచ్చు. అందుకే సరైన సమాధానం ఇచ్చినా కొన్నిసార్లు మళ్లీ క్యాప్చా పూర్తి చేయాల్సి వస్తుంది.
క్యాప్చా ఒక్కటే ఆన్లైన్ భద్రతకు పూర్తి రక్షణ కాదు. వెబ్సైట్లు పాస్వర్డ్ రక్షణ, అనుమానాస్పద కార్యకలాపాల గుర్తింపు, మల్టీ-ఫ్యాక్టర్ అథెంటికేషన్ వంటి ఇతర భద్రతా చర్యలతో దీన్ని కలిపి ఉపయోగిస్తాయి. కొన్ని సందర్భాల్లో క్యాప్చా తనిఖీలు వినియోగదారులకు ఇబ్బందిగా అనిపించినా, నకిలీ కార్యకలాపాలను తగ్గించి వెబ్సైట్లు సజావుగా పనిచేసేందుకు ఇవి తోడ్పడతాయి.